
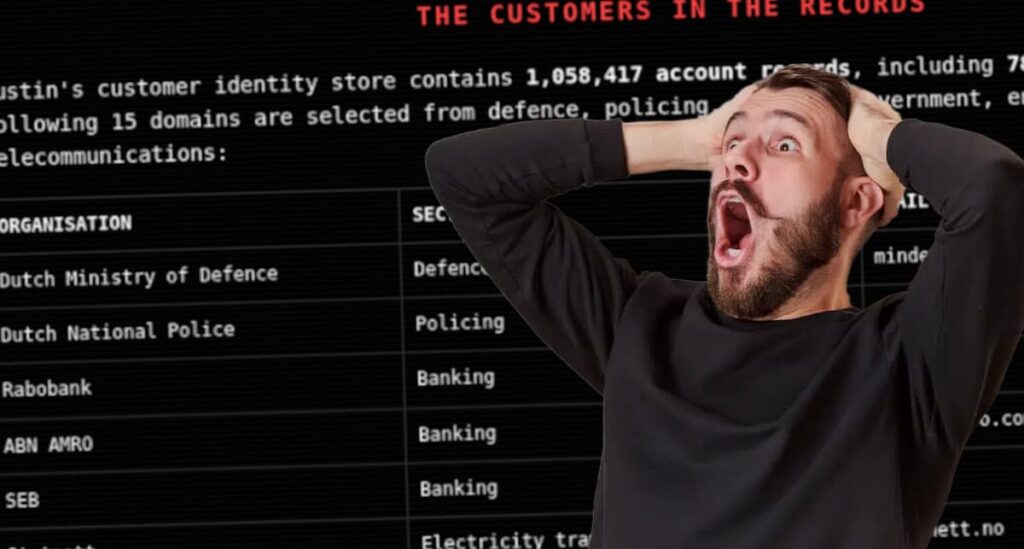
Vuodetun datan kuvataan olevan laaja-alaista. Hakkerien mukaan siihen sisältyy 24,5 miljoonaa riviä Dustin-verkkokauppojen ja asiakasportaalien lähdekoodia sekä yli miljoonan tilin sisältävä asiakasrekisteri. Paljastuneiden tilien joukossa on edustajia eurooppalaisista toimijoista poliisin, pankkien, valtionhallinnon ja energia-alan parissa.
Asiakastietojen lisäksi vuodon kerrotaan sisältävän yli puoli miljoonaa sisäistä tapausta Jira-alustalta. Ryhmä nostaa esiin vuoden 2022 sisäisen tapauksen, jossa Dustinin tietoturvatiimi varoitti GDPR-vaatimusten noudattamatta jättämisestä testausympäristöissä. Lisäksi varastettuun materiaaliin sisältyy tukipyyntöjä, jotka sisältävät 92 ainutlaatuista ruotsalaista henkilötunnusta selkokielisenä sekä taloudellista tietoa pankkitietojen ja IBAN-numeroiden muodossa.
Vaikka kiristysvaatimusta ei maksettu, Fulcrumsec ilmoittaa jättäneensä pois poliisin, pankkien ja terveydenhuollon henkilöihin liittyviä erityisiä yhteystietoja välttääkseen tarpeettoman riskin näille yksilöille.
Asiantuntijat kehottavat olemaan lataamatta tiedostoja, sillä ne voivat sisältää haittaohjelmia.
LUE MYÖS: Sulki verkkokaupan viikoksi – nyt Dustin.se on jälleen toiminnassa